Agen AI Enterprise 2026: Adopsi Lari Kencang, Pengawasan Masih Merangkak
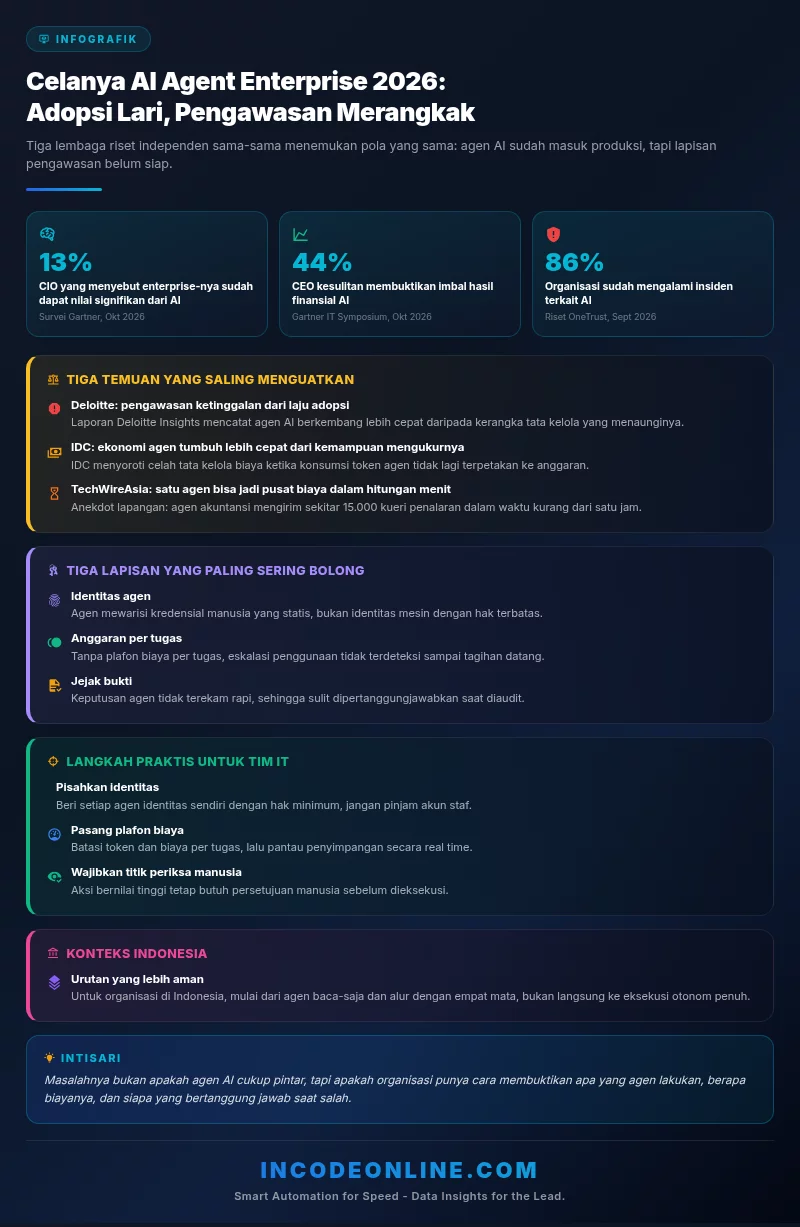
Sepanjang pekan terakhir Oktober 2026, tiga lembaga riset teknologi merilis temuan yang arahnya sama dari tiga sudut berbeda. Gartner, dalam gelaran IT Symposium/Xpo di Orlando, menyebut hanya 13 persen CIO yang mengaku enterprise-nya sudah memperoleh nilai signifikan atau transformasional dari AI. Angka itu muncul berdampingan dengan temuan lain: 44 persen CEO kesulitan membuktikan imbal hasil finansial dari investasi AI mereka.
Di sisi lain, Deloitte Insights memakai judul yang cukup blak-blakan untuk laporannya, Agentic AI is scaling faster than guardrails. Artinya sederhana: kapasitas agen AI tumbuh lebih cepat daripada pagar pengaman yang seharusnya menahannya. Sementara IDC menyoroti sisi yang jarang dibahas rapat direksi, yaitu ketidakmampuan organisasi mengukur dan mengendalikan biaya agen yang berjalan otonom.
Kombinasi ketiga temuan itu menjelaskan satu hal. Persoalan utama adopsi agen AI di enterprise pada 2026 bukan lagi soal kecerdasan model, melainkan soal bukti, kendali, dan pertanggungjawaban. Untuk tim IT dan pemilik bisnis, inilah peta jalan yang perlu dibaca sebelum menambah anggaran agen AI tahun depan.
Tiga Temuan yang Saling Menguatkan
Laporan Deloitte Insights menjadi titik masuk paling jelas. Deloitte menyoroti bahwa perusahaan sudah mulai menempatkan agen AI di alur kerja nyata, sementara kerangka tata kelola, pengawasan, dan akuntabilitasnya belum matang. Pola ini khas teknologi yang masuk lewat pintu belakang: dipakai dulu karena hasilnya terlihat, dirapikan belakangan.
IDC mengambil sudut yang lebih teknis dalam tulisan The Agent Economy Is Scaling Faster Than It Can Be Metered. Inti argumennya, ekonomi agen tumbuh lebih cepat daripada kemampuan organisasi mengukurnya. Ketika satu agen bisa memanggil model berkali-kali dalam hitungan detik, konsumsi sumber daya berhenti menjadi pos anggaran yang bisa diprediksi dan mulai menjadi variabel liar.
Yang membuat dua laporan itu terasa konkret adalah laporan lapangan TechWireAsia pada Oktober 2026. Dalam artikelnya, Lim Yihao, lead threat intelligence advisor di Google, mengisahkan sebuah agen akuntansi yang mengirim sekitar 15.000 kueri penalaran dalam waktu kurang dari satu jam. Biaya yang muncul dari insiden itu disebut mencapai sekitar 50.000 dolar Amerika Serikat.
Bukan serangan siber canggih, bukan kebocoran data. Hanya agen yang menjalankan tugasnya terlalu bersemangat tanpa plafon biaya.
Kenapa Pengawasan Selalu Tertinggal
Ada alasan struktural mengapa celah ini muncul berulang. Agen AI berada di persimpangan tiga disiplin yang biasanya dikelola tim berbeda: keamanan informasi, keuangan, dan rekayasa perangkat lunak. Identitas agen diurus tim keamanan, biaya token diurus tim keuangan, sementara logika penalarannya diurus tim produk. Tidak ada satu meja yang memandang ketiganya sekaligus.
Akibatnya, tiga lapisan paling sering bolong. Pertama, identitas agen. Banyak implementasi masih memakai kredensial staf secara bersama, sehingga agen mewarisi hak akses yang jauh lebih luas dari yang dibutuhkan. Kedua, anggaran per tugas. Tanpa plafon konsumsi, eskalasi penggunaan baru ketahuan saat tagihan bulanan tiba. Ketiga, jejak bukti, karena keputusan agen sering tidak terekam dalam format yang bisa diaudit.
Gartner pun memberi peringatan yang cukup keras soal lapisan identitas ini. Di sesi Symposium Orlando, Gartner menyebut bahwa pada 2028, 25 persen pelanggaran keamanan enterprise akan bisa dilacak ke penyalahgunaan agen AI akibat hak akses mesin yang tidak terkelola dan praktik kredensial warisan lama.
Sisi Biaya yang Sering Terlewat
Dimensi biaya layak diperhatikan lebih serius karena inilah yang paling cepat terasa di laporan keuangan. Riset OneTrust yang dirilis 14 September 2026 menemukan bahwa 86 persen organisasi sudah mengalami insiden terkait AI, sementara hanya sebagian kecil yang memutuskan memperlambat penerapan karena alasan itu.
Pola tersebut masuk akal dari sisi bisnis. Tekanan untuk cepat lebih besar daripada tekanan untuk rapi. Sayangnya, keputusan menunda perbaikan pengawasan memindahkan risiko ke pos yang tidak terlihat, yaitu tagihan tak terduga, hasil audit yang tidak bisa dipertanggungjawabkan, dan potensi sengketa dengan mitra atau pelanggan.
| Lapisan | Kondisi umum 2026 | Risiko yang muncul |
|---|---|---|
| Identitas agen | Kredensial dipakai bersama antar agen dan staf | Hak akses berlebih, sulit dilacak saat ada insiden |
| Plafon biaya | Konsumsi token tidak dibatasi per tugas | Tagihan melonjak tanpa peringatan dini |
| Jejak bukti | Keputusan agen tidak terekam rapi | Sulit diaudit, sulit dipertanggungjawabkan |
| Titik periksa manusia | Eksekusi otonom penuh tanpa persetujuan | Aksi bernilai tinggi berjalan tanpa kendali |
Langkah Praktis untuk Tim IT
1. Pisahkan identitas setiap agen
Agen jangan meminjam akun staf. Setiap agen perlu identitas sendiri dengan hak minimum sesuai tugasnya, disertai masa berlaku kredensial yang pendek. Model akses ini seperti yang lazim dipakai sistem layanan, bukan sistem pengguna. Dengan cara itu, ketika ada aktivitas menyimpang, penelusuran menjadi mungkin.
2. Tetapkan plafon biaya per tugas
Sebelum agen diizinkan berjalan di lingkungan produksi, tetapkan batas konsumsi per tugas, batas per jam, dan batas harian. Kuncinya bukan sekadar memotong biaya, tapi memastikan penyimpangan terdeteksi dalam hitungan menit, bukan hitungan minggu. Pengalaman agen akuntansi yang menghabiskan sekitar 50.000 dolar dalam kurang dari satu jam menunjukkan pentingnya batas waktu, bukan hanya batas nominal.
3. Wajibkan titik periksa manusia pada aksi bernilai tinggi
Semua aksi yang menyentuh uang, data pribadi, atau komitmen kontrak sebaiknya tetap melewati persetujuan manusia. Agen dipakai untuk mempercepat penyusunan, bukan untuk menandatangani. Pembagian ini sederhana tapi efektif, dan sejalan dengan prinsip pengawasan bertingkat yang disarankan dalam banyak panduan tata kelola AI.
4. Bangun jejak bukti sejak hari pertama
Rekam apa yang diminta manusia, apa yang diputuskan agen, sumber data yang dipakai, dan berapa biaya yang dikeluarkan untuk setiap keputusan. Format pencatatan ini tidak harus mewah. Yang utama, jejaknya bisa dibaca orang lain di luar tim teknis, karena kelak yang membutuhkannya bukan cuma engineer, tapi juga auditor dan pemegang keputusan.
Bila organisasi Anda masih di tahap awal, urutan yang jauh lebih aman adalah mulai dari agen baca-saja untuk analisis dan rangkuman, lalu naik ke alur dengan empat mata. Eksekusi otonom penuh sebaiknya menjadi tahap terakhir, bukan pembuka. Pembahasan soal lapisan produksi dan pola implementasi agen di lingkungan operasional sudah pernah dibahas dalam artikel tentang agen AI di operasional enterprise, termasuk pembedaan antara asisten, agen, dan workflow otonom.
Apa yang Berubah di Tahun Anggaran Berikutnya
Pesan dari tiga laporan itu bukan agar perusahaan berhenti memakai agen AI. Justru sebaliknya, laju adopsinya akan makin deras. Gartner bahkan mencatat tema besar dalam daftar tren teknologi strategis 2027 mereka mencakup apa yang mereka sebut sebagai platform agen otonom, dengan penekanan pada identitas agen dan pengawasan bertingkat.
Yang akan berubah adalah bentuk pertanyaannya di ruang rapat. Bukan lagi berapa agen yang berhasil dipasang, melainkan apakah nilai yang dihasilkan bisa dibuktikan, apakah biayanya bisa dikendalikan, dan apakah bila terjadi kesalahan ada jejak yang bisa dibuka. Tiga pertanyaan itu sekarang lebih menentukan kelanjutan program AI daripada kecanggihan model yang dipakai.
Bagi perusahaan di Indonesia yang sedang membangun fondasi tata kelolanya, membaca arah regulasi global juga tak kalah penting. Rangkaian persyaratan yang mulai diminta di Eropa, misalnya, sudah kami rangkum dalam artikel tentang EU AI Act 2026 dan standar tata kelola AI global. Sebagian besar kewajibannya berbicara soal dokumentasi, pengawasan manusia, dan kemampuan menjelaskan cara sistem mengambil keputusan, yang persis menyentuh lapisan yang paling sering bolong saat agen AI dipasang.
Jika organisasi Anda sedang mempertimbangkan gabungan antara agen AI, otomasi proses, dan alat low-code, kerangka berpikir soal batas peran antara ketiganya bisa dilihat di artikel tentang hyperautomation dan konvergensi AI, RPA, serta low-code. Di sana dibahas mengapa otomasi yang tidak dipetakan sejak awal cenderung menciptakan celah pengawasan di kemudian hari.
Kesimpulannya cukup sederhana. Agen AI sudah melewati masa uji coba, dan di banyak perusahaan ia sudah mengerjakan bagian pekerjaan yang sungguhan. Kini giliran lapisan yang tidak terlihat yang harus dikejar: identitas, anggaran, jejak bukti, dan titik periksa manusia. Perusahaan yang menaruh perhatian pada empat hal itu akan mendapat manfaat agen AI tanpa harus membayarnya dengan tagihan kejutan atau temuan audit.